Кібератака на Fireworks AI скомпрометувала чати користувачів Notion AI
Кібератака на Fireworks AI призвела до витоку даних клієнтів, включаючи чат-транскрипти користувачів Notion AI, що використовували функцію "Insights".

Редакція КАША
Внаслідок кібератаки на платформу Fireworks AI, яка надає доступ до відкритих моделей штучного інтелекту, хакери отримали доступ до транскриптів чатів близько 1% клієнтів Notion AI. Це вже другий інцидент безпеки для Fireworks AI за останні два місяці.
Хакери, які здійснили кібератаку на Fireworks AI, змогли отримати доступ до транскриптів чатів клієнтів Notion AI, що користувалися функцією "Insights". За даними Notion, ці транскрипти містять будь-які введені або отримані від моделі дані, записані в чаті.
Інцидент торкнувся приблизно 1% клієнтів Notion. Сама компанія Fireworks AI підтвердила, що зловмисники проникли до її хмарного провайдера, отримавши доступ до системи розробки Fireworks, що дозволило їм викрасти платіжну інформацію та деякі набори даних клієнтів Fireworks.
Notion відреагувала на інцидент 3 листопада, відключивши свої системи від Fireworks AI, видаливши дані, що зберігалися в її системах, і припинивши будь-яке з'єднання між двома компаніями. Fireworks AI вважає, що хакери були фінансово мотивовані, а їхня мета полягала у продажу токенів для доступу до великих мовних моделей (LLM).
Цей випадок є вже другим витоком даних, що стосується Fireworks AI, за останні два місяці, після аналогічного інциденту безпеки у жовтні.
Розкладено КАШЕЮ
Що відомо
За описом джерела, кібератака на Fireworks AI призвела до витоку даних клієнтів, включаючи чат-транскрипти користувачів Notion AI, що використовували функцію "Insights".
Що заявляють джерела
- Кібератака на Fireworks AI призвела до витоку даних клієнтів.
- Хакери отримали доступ до чат-транскриптів користувачів Notion AI, які використовували функцію "Insights".
Незалежне підтвердження не наведено.
Не пропустіть
Вибух на різдвяному ярмарку в Бельгії: п'ятеро людей постраждали
Вибух, спричинений випадковим займанням пропанового балона, призвів до пожежі та значних пошкоджень торгових павільйонів.
Flaming Hydra запускає Kickstarter для «повернення людського інтернету» з новим сервісом електронних книг для бібліотек
Ініціатива The Phoenix Project від Flaming Hydra обіцяє «повернення людського інтернету» через низку проектів, включаючи новий сервіс електронних книг та програму архівування інформаційних бюлетенів для бібліотек.
Українська енергетика: інвестиції в автономність та «зелені» рішення зростають попри виклики
Попри економічний спад у першому кварталі 2026 року та статус нетто-імпортера електроенергії, український енергетичний сектор демонструє стійкість та привабливість для інвесторів. Бізнес активно вкладає кошти в сонячні панелі, акумулятори та генератори, а держава стимулює цей процес через субвенції та спрощені процедури закупівель.
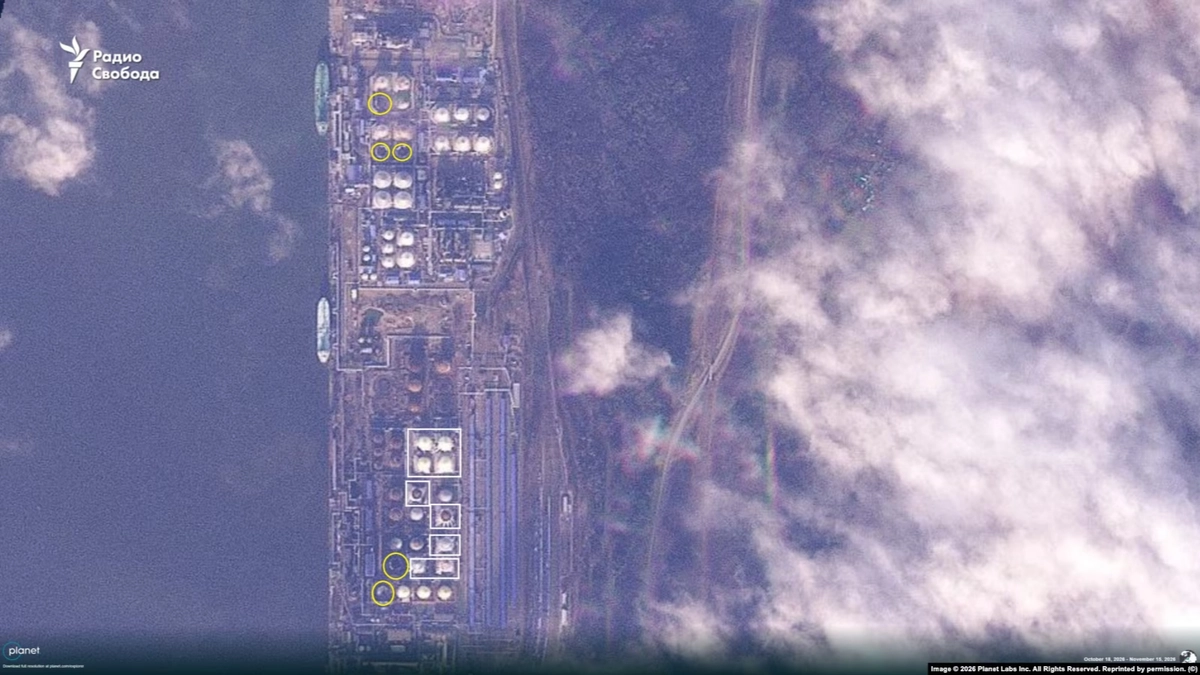
Атака на Усть-Лугу: супутники зафіксували вигорілі резервуари з паливом
Супутникові знімки підтвердили значні руйнування на російському експортному вузлі в Усть-Лузі після української атаки 11 листопада, показавши щонайменше п'ять вигорілих резервуарів з паливом.
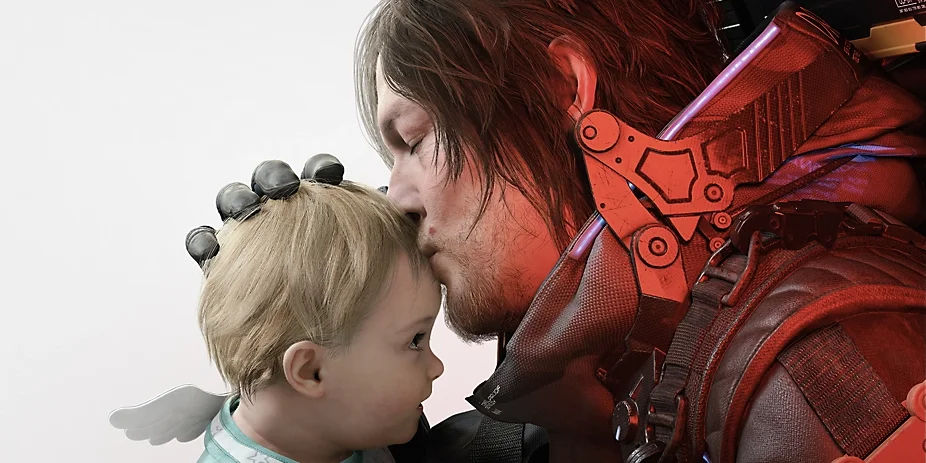
PlayStation Plus оновлює бібліотеку: 10 нових ігор, включаючи Death Stranding 2, з'являться у листопаді
Каталог PlayStation Plus поповниться десятьма новими іграми 17 листопада, включаючи Death Stranding 2: On the Beach, Like a Dragon: Pirate Yakuza in Hawaii та Atomfall. Дві гри будуть ексклюзивними для підписників Premium (Deluxe).