Власникам iPhone загрожує крадіжка крипти через застарілу iOS: оновіть систему негайно
Власники iPhone зі старими версіями iOS ризикують втратити дані криптогаманців, просто відвідуючи заражені вебсторінки, без жодних додаткових дій. Ця загроза залишається актуальною, попри попередні виправлення від Apple. Для успішної атаки зловмисникам не потрібно, щоб користувач підключав гаманець, вводив seed-фразу чи підтверджував переказ.

Редакція КАША
Власники iPhone зі старими версіями iOS ризикують втратити дані криптогаманців, просто відвідуючи заражені вебсторінки, без жодних додаткових дій. Ця загроза залишається актуальною, попри попередні виправлення від Apple.
Для успішної атаки зловмисникам не потрібно, щоб користувач підключав гаманець, вводив seed-фразу чи підтверджував переказ. Достатньо відкрити інфіковану сторінку в Safari, якщо пристрій має вразливості. Засновник Binance Чанпен Чжао (CZ) нещодавно наголосив на важливості оновлення операційної системи, зазначивши, що оновлення самого криптогаманця не вирішить проблеми в iOS.
Ця загроза реалізується через ланцюжок із шести експлойтів під назвою DarkSword, які використовують вразливості компонентів iOS, зокрема рушія браузера WebKit та JavaScriptCore. Це дозволяє виконати шкідливий код через вебсторінку, обійти захисні механізми системи та отримати широкі привілеї на пристрої. За даними Google Threat Intelligence, цей інструмент використовувався різними групами зловмисників, зокрема під час атак на користувачів в Україні.
Після успішного зараження шкідливе програмне забезпечення може збирати паролі, повідомлення, фотографії, історію браузера та інші дані. Особливий інтерес для зловмисників становлять файли криптогаманців та фрази відновлення. Дослідники Lookout описували механізм, який за короткий час витягує цінну інформацію, а потім намагається видалити сліди своєї присутності на пристрої.
Важливо, що мова йде не про перехід за підозрілим посиланням у повідомленні. Дослідники виявляли випадки, коли шкідливий код поширювався через скомпрометовані легітимні сайти, а також через рекламні та аналітичні компоненти ресурсів. Це означає, що небезпечна сторінка може бути частиною ресурсу, якому користувач раніше довіряв.
Початкова версія DarkSword була розрахована на пристрої з iOS 18.4–18.7. Apple поступово усувала виявлені Google вразливості в оновленнях, а для старіших моделей компанія випустила iOS 18.7.7, розширивши доступність цього оновлення на початку квітня 2026 року. Однак загроза не зникла: у жовтні компанія Censys повідомила, що виявила сервери з інфраструктурою DarkSword/Coruna, яка продовжувала функціонувати. На одному з серверів були знайдені дані 179 скомпрометованих пристроїв та 11 фраз відновлення криптогаманців.
Власникам iPhone рекомендується встановити найновішу доступну версію системи для їхньої моделі. Якщо iPhone більше не отримує оновлень, Apple радить за можливості увімкнути режим блокування (Lockdown Mode), який обмежує деякі функції пристрою та знижує ризик атак. Також не варто зберігати seed-фрази у фотографіях, нотатках чи інших файлах на смартфоні. Якщо є підстави вважати, що пристрій скомпрометований, безпечніше скористатися іншим, оновленим пристроєм і перенести активи в новий гаманець з новою фразою відновлення.
Окремо слід з обережністю ставитися до повідомлень про викрадення криптовалюти на суму $5,57 млн. Ця сума поширюється з посиланням на допис у соціальній мережі, але незалежного підтвердження того, що всі ці втрати були спричинені саме DarkSword, у відкритих дослідженнях немає.
Розкладено КАШЕЮ
Що відомо
За описом джерела, власники iPhone зі старими версіями iOS ризикують втратити дані криптогаманців, просто відвідуючи заражені вебсторінки, без жодних додаткових дій.
Що заявляють джерела
- Власники iPhone зі застарілими версіями iOS можуть втратити дані криптогаманців, просто відкривши заражену вебсторінку.
- Атака використовує ланцюжок експлойтів DarkSword, що цілить на WebKit та JavaScriptCore в iOS.
Незалежне підтвердження не наведено.
Не пропустіть
Вибух на різдвяному ярмарку в Бельгії: п'ятеро людей постраждали
Вибух, спричинений випадковим займанням пропанового балона, призвів до пожежі та значних пошкоджень торгових павільйонів.
Flaming Hydra запускає Kickstarter для «повернення людського інтернету» з новим сервісом електронних книг для бібліотек
Ініціатива The Phoenix Project від Flaming Hydra обіцяє «повернення людського інтернету» через низку проектів, включаючи новий сервіс електронних книг та програму архівування інформаційних бюлетенів для бібліотек.
Українська енергетика: інвестиції в автономність та «зелені» рішення зростають попри виклики
Попри економічний спад у першому кварталі 2026 року та статус нетто-імпортера електроенергії, український енергетичний сектор демонструє стійкість та привабливість для інвесторів. Бізнес активно вкладає кошти в сонячні панелі, акумулятори та генератори, а держава стимулює цей процес через субвенції та спрощені процедури закупівель.
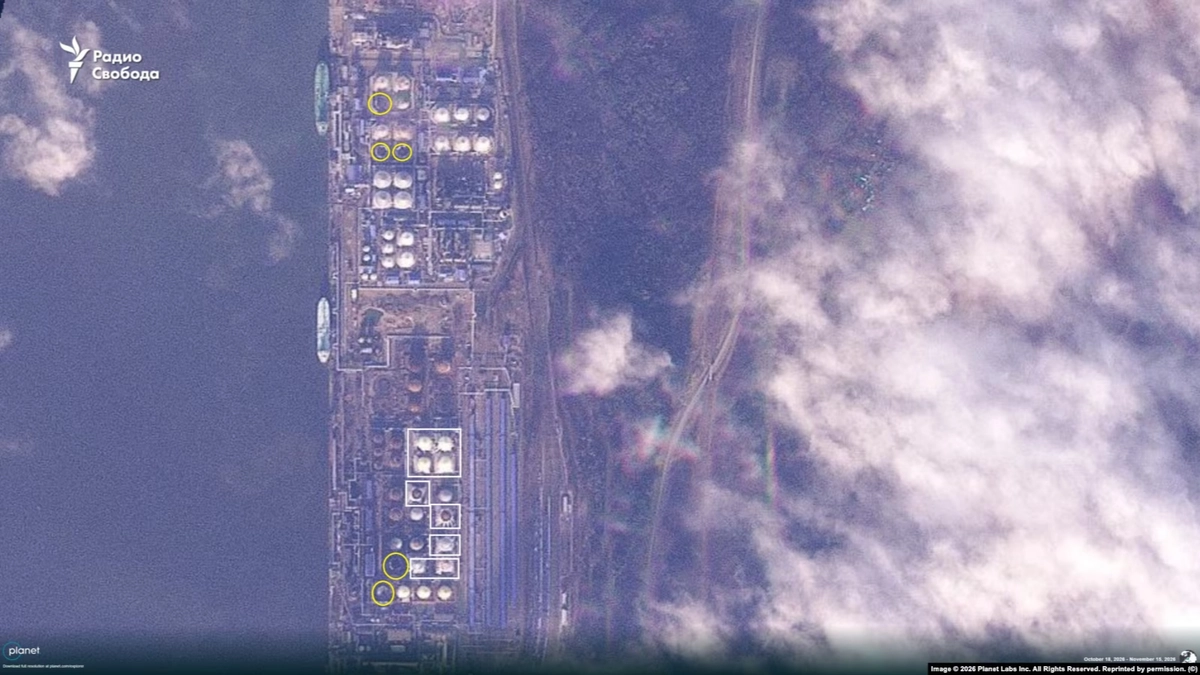
Атака на Усть-Лугу: супутники зафіксували вигорілі резервуари з паливом
Супутникові знімки підтвердили значні руйнування на російському експортному вузлі в Усть-Лузі після української атаки 11 листопада, показавши щонайменше п'ять вигорілих резервуарів з паливом.
PlayStation Plus оновлює бібліотеку: 10 нових ігор, включаючи Death Stranding 2, з'являться у листопаді
Каталог PlayStation Plus поповниться десятьма новими іграми 17 листопада, включаючи Death Stranding 2: On the Beach, Like a Dragon: Pirate Yakuza in Hawaii та Atomfall. Дві гри будуть ексклюзивними для підписників Premium (Deluxe).