Вірусна історія про «шпигунський» павербанк: чи справді дешевий пристрій може викрасти дані з iPhone?
Історія про «шпигунський» павербанк, що нібито копіював дані з iPhone, стала вірусною, але експерти вказують на численні невідповідності. Хоча конкретний випадок сумнівний, загроза викрадення даних через зарядні пристрої існує.

Редакція КАША
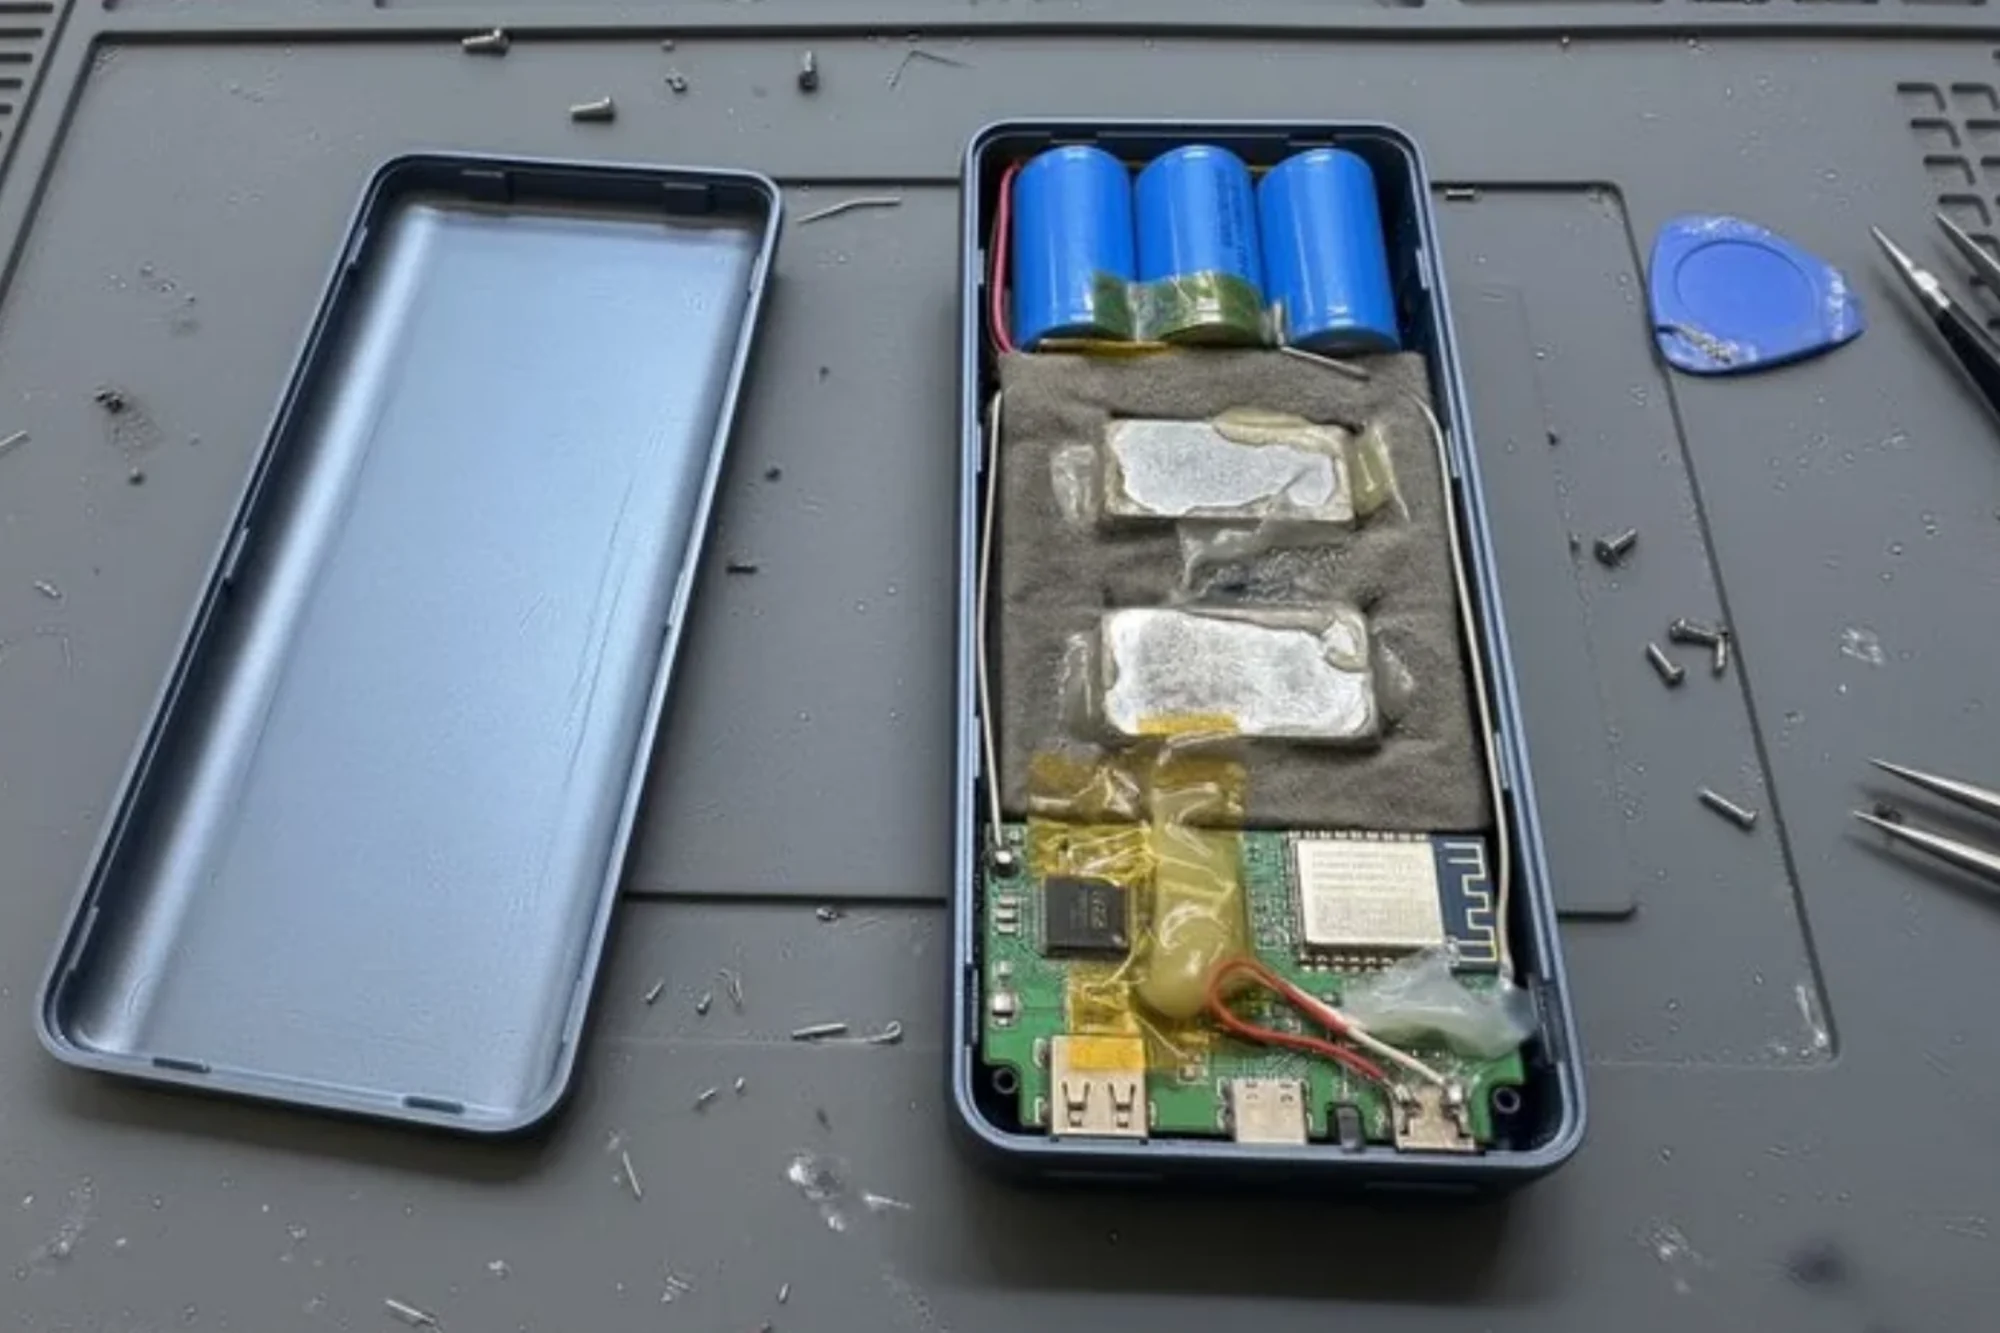
В інтернеті шириться історія анонімного користувача, який стверджує, що дешевий китайський павербанк таємно копіював дані з його iPhone протягом трьох тижнів. Проте деталі цієї розповіді викликають серйозні сумніви, хоча сама ідея викрадення даних через зарядні пристрої не є новою.
Анонімний користувач під ніком goldtooth.exe розповів у мережі X історію, яка швидко стала вірусною. За його словами, придбаний у Гуанчжоу за $19 павербанк на 30 000 мА·год протягом трьох тижнів непомітно копіював дані з його iPhone та надсилав їх на віддалений сервер. Викрити «шпигуна» нібито допоміг ШІ-агент Claude Code від Anthropic, який виявив прихований чип у пристрої. Автор стверджує, що павербанк, який телефон розпізнавав як мінікомп’ютер з 64 ГБ пам’яті, скопіював тисячі фотографій, зламав пароль домашнього Wi-Fi та 19 разів відправив дані на сервер. Після розтину пристрою в майстерні, всередині нібито знайшли батареї загальною ємністю близько 9100 мА·год, поролон, металеві обтяжувачі та плату з Wi-Fi-модулем.
Однак, до цієї історії ставляться скептично через низку невідповідностей. По-перше, Claude Code – це інструмент для програмування, який працює в терміналі комп’ютера, а не на iPhone, тому він не міг би «попередити про читання файлів» на телефоні. По-друге, сучасні iPhone з iOS 18.4 і вище вимагають введення пароля для підтвердження довіри до USB-пристрою, а не просто натискання кнопки. Це означає, що користувачеві довелося б свідомо ввести код розблокування. Крім того, паролі Wi-Fi потрапляють у резервну копію iPhone лише за умови її шифрування, що вимагало б від «шпигунського» пристрою знання цього пароля.
Сам автор акаунту goldtooth.exe також викликає питання, оскільки він публікує серію схожих вірусних історій, де Claude Code «знаходить» шпигунські програми чи приховані камери. Подібні пости часто не витримують перевірки фактів.
Попри сумнівність конкретної історії, ідея зарядного пристрою, що викрадає дані, не є вигадкою. Цю атаку називають «juice jacking», і її вперше публічно продемонстрували ще у 2012 році. У квітні 2023 року ФБР навіть попереджало американців про небезпеку використання безкоштовних зарядних станцій у громадських місцях, хоча й не наводило статистику реальних випадків. У 2025 році дослідники продемонстрували атаку ChoiceJacking, де шкідлива зарядка імітує натискання користувача для згоди на передачу даних, але Apple усунула цю вразливість в iOS 18.4.
Найбільш правдоподібною частиною вірусної історії є завищена ємність павербанка. Дешеві портативні зарядні пристрої з «підробленими» мА·год та обтяжувачами в корпусі – давня проблема, а неякісні акумулятори можуть бути небезпечними.
Щоб захистити телефон від потенційно шкідливої зарядки, слід дотримуватися простого правила: якщо зарядний пристрій запитує дозвіл на довіру, завжди натискайте «Не довіряти». Краще заряджати пристрій від власного адаптера та кабелю через розетку, а не від чужих USB-портів чи невідомих портативних зарядних пристроїв. Для тих, хто побоюється цілеспрямованих атак, фахівці радять увімкнути режим блокування (Lockdown Mode) на iPhone, який блокує USB-атаки.
Розкладено КАШЕЮ
Що відомо
За описом джерела, історія про «шпигунський» павербанк, що нібито копіював дані з iPhone, стала вірусною, але експерти вказують на численні невідповідності.
Що заявляють джерела
- Анонімний користувач стверджує, що дешевий китайський павербанк таємно копіював дані з його iPhone.
- Виявити «шпигуна» нібито допоміг ШІ-агент Claude Code, який працює в терміналі комп'ютера, а не на iPhone.
Незалежне підтвердження не наведено.
Не пропустіть
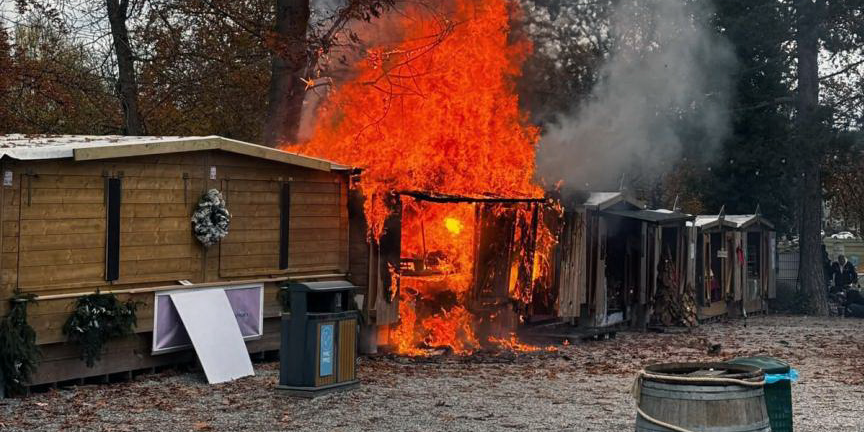
Вибух на різдвяному ярмарку в Бельгії: п'ятеро людей постраждали
Вибух, спричинений випадковим займанням пропанового балона, призвів до пожежі та значних пошкоджень торгових павільйонів.
Flaming Hydra запускає Kickstarter для «повернення людського інтернету» з новим сервісом електронних книг для бібліотек
Ініціатива The Phoenix Project від Flaming Hydra обіцяє «повернення людського інтернету» через низку проектів, включаючи новий сервіс електронних книг та програму архівування інформаційних бюлетенів для бібліотек.
Українська енергетика: інвестиції в автономність та «зелені» рішення зростають попри виклики
Попри економічний спад у першому кварталі 2026 року та статус нетто-імпортера електроенергії, український енергетичний сектор демонструє стійкість та привабливість для інвесторів. Бізнес активно вкладає кошти в сонячні панелі, акумулятори та генератори, а держава стимулює цей процес через субвенції та спрощені процедури закупівель.
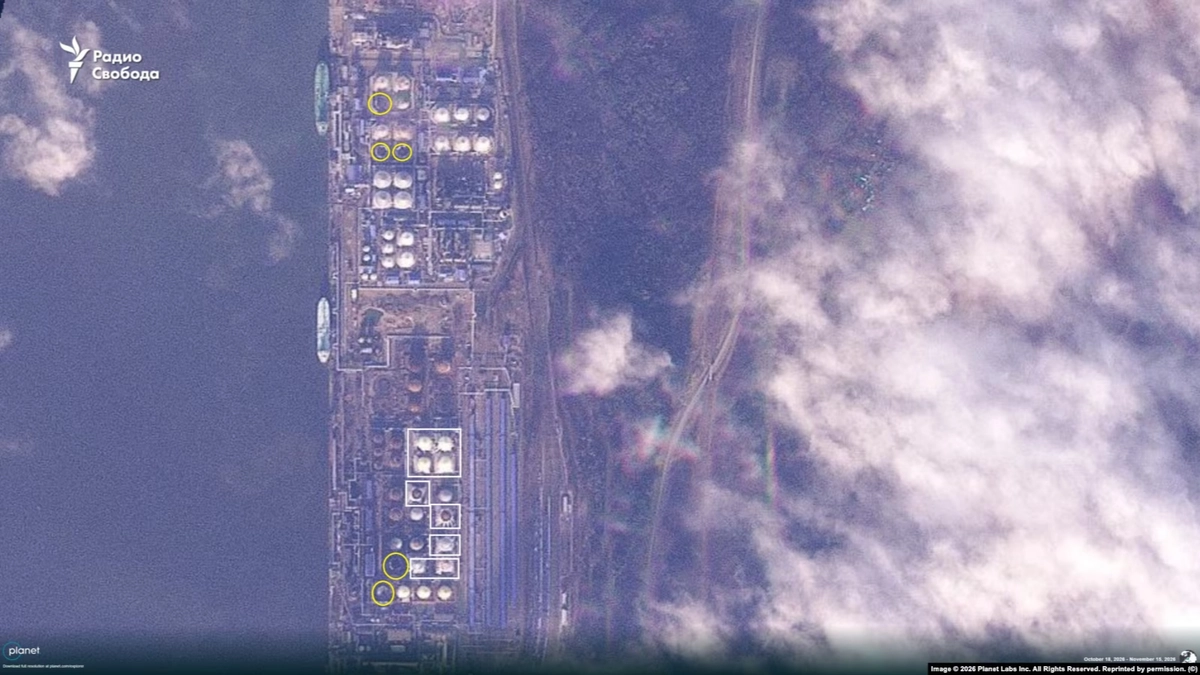
Атака на Усть-Лугу: супутники зафіксували вигорілі резервуари з паливом
Супутникові знімки підтвердили значні руйнування на російському експортному вузлі в Усть-Лузі після української атаки 11 листопада, показавши щонайменше п'ять вигорілих резервуарів з паливом.
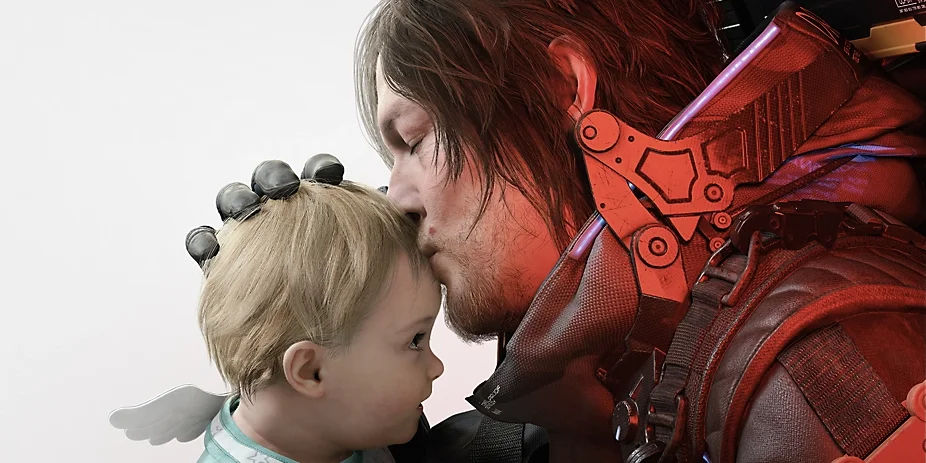
PlayStation Plus оновлює бібліотеку: 10 нових ігор, включаючи Death Stranding 2, з'являться у листопаді
Каталог PlayStation Plus поповниться десятьма новими іграми 17 листопада, включаючи Death Stranding 2: On the Beach, Like a Dragon: Pirate Yakuza in Hawaii та Atomfall. Дві гри будуть ексклюзивними для підписників Premium (Deluxe).