Українського програміста намагалися зламати через "отруєне" інтерв'ю: як працює нова схема кібератаки
Український програміст Олексій Кричевський викрив спробу кібератаки під час live-coding співбесіди, де йому підсунули репозиторій зі шкідливими скриптами. Атака, що могла призвести до викрадення даних та віддаленого доступу, була зупинена завдяки обережності розробника.

Редакція КАША
Під час звичайної live-coding співбесіди український інженер-програміст Олексій Кричевський ледь не став жертвою витонченої кібератаки. Зловмисники під виглядом тестового завдання намагалися отримати віддалений доступ до його комп'ютера та викрасти конфіденційні дані.
Інженер-програміст Олексій Кричевський отримав запрошення на бекенд-позицію в азіатську компанію, яка не викликала підозр ані захмарними зарплатами, ані великою кількістю вакансій. Після короткої теоретичної частини, інтерв'юер надав завдання: клонувати репозиторій та виконати задачу, дозволяючи використовувати Google, але забороняючи ШІ.
Однак, замість звичного робочого середовища, Кричевський клонував репозиторій в ізольований контейнер OrbStack і працював через nano. Інтерв'юер наполегливо просив відкрити VS Code, посилаючись на те, що "вся команда працює у VS Code". Після відмови розробника, інтерв'юер невдовзі пішов, а репозиторій зник.
Як виявилося, у репозиторії містився файл .vscode/settings.json, де за допомогою пробілів були приховані термінальні профілі. Ці профілі підміняли команду запуску вбудованого термінала та приховано завантажували і запускали шкідливий код через shell. Цей скрипт міг встановлювати Node.js, відправляти змінні середовища з потенційними ключами та токенами, а також завантажувати повноцінний бекдор.
Знайдений код був здатен шукати криптогаманці, SSH-ключі, файли .env та інші секрети, читати буфер обміну, вивантажувати файли та навіть відкривати зловмисникам віддалений термінал на комп'ютері жертви. Атака не спрацювала лише тому, що Олексій Кричевський працював в ізольованому контейнері та не відкривав VS Code.
Після того, як програміст викрив схему та звернувся до рекрутерки Jessah Villabas з Kaelith Labs, представники компанії спочатку просили не розголошувати інформацію та обіцяли залучити юристів. Проте згодом вони просто зникли та припинили відповідати. Кричевський підозрює, що це була скоординована схема з метою викрадення даних.
Розкладено КАШЕЮ
Що відомо
За описом джерела, український програміст Олексій Кричевський викрив спробу кібератаки під час live-coding співбесіди, де йому підсунули репозиторій зі шкідливими скриптами.
Що заявляють джерела
- Український програміст Олексій Кричевський ледь не став жертвою кібератаки під час live-coding співбесіди.
- Зловмисники підсунули репозиторій зі прихованими скриптами для викрадення даних та отримання віддаленого доступу до ПК.
Незалежне підтвердження не наведено.
Не пропустіть
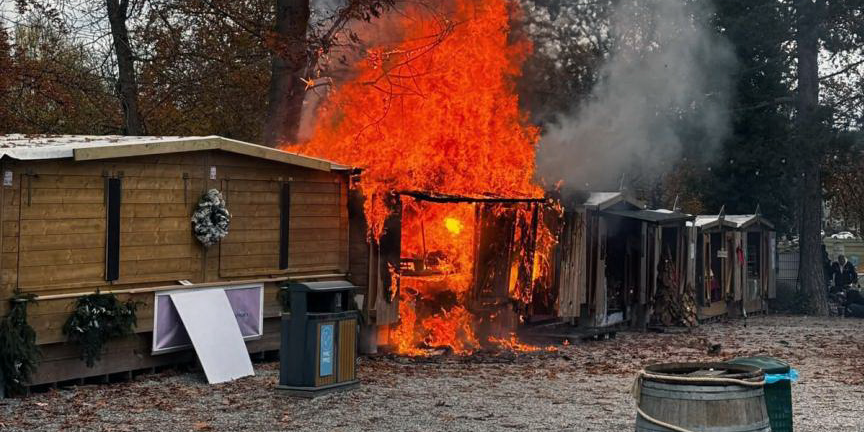
Вибух на різдвяному ярмарку в Бельгії: п'ятеро людей постраждали
Вибух, спричинений випадковим займанням пропанового балона, призвів до пожежі та значних пошкоджень торгових павільйонів.
Flaming Hydra запускає Kickstarter для «повернення людського інтернету» з новим сервісом електронних книг для бібліотек
Ініціатива The Phoenix Project від Flaming Hydra обіцяє «повернення людського інтернету» через низку проектів, включаючи новий сервіс електронних книг та програму архівування інформаційних бюлетенів для бібліотек.
Українська енергетика: інвестиції в автономність та «зелені» рішення зростають попри виклики
Попри економічний спад у першому кварталі 2026 року та статус нетто-імпортера електроенергії, український енергетичний сектор демонструє стійкість та привабливість для інвесторів. Бізнес активно вкладає кошти в сонячні панелі, акумулятори та генератори, а держава стимулює цей процес через субвенції та спрощені процедури закупівель.
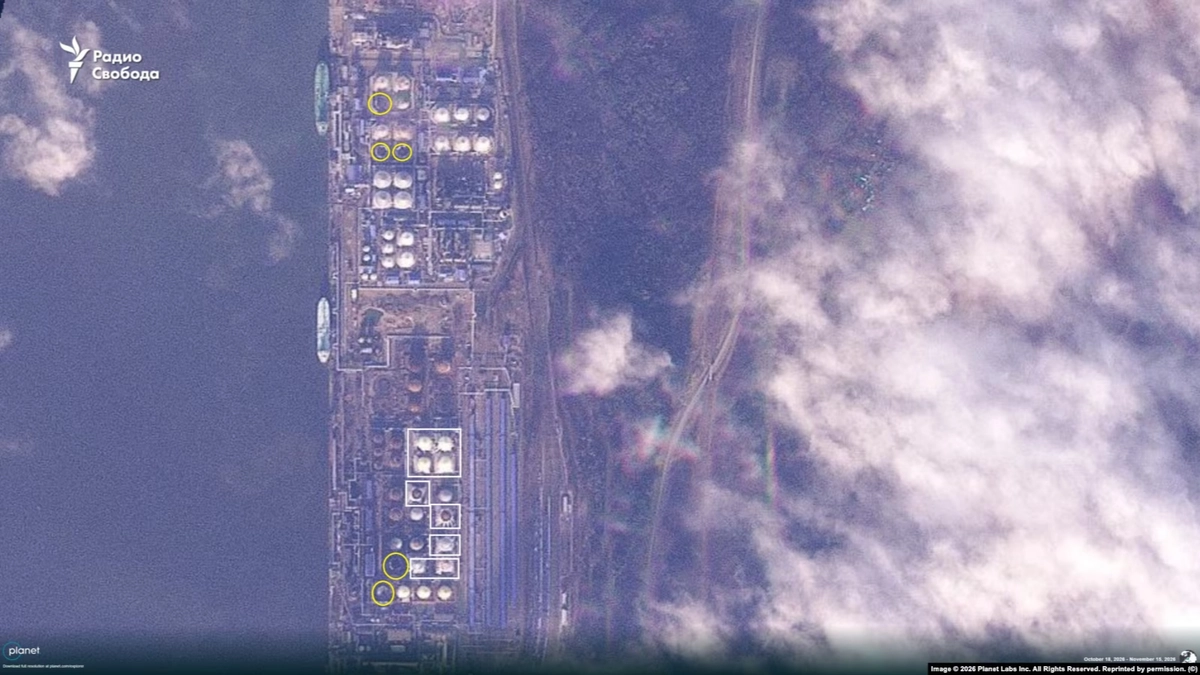
Атака на Усть-Лугу: супутники зафіксували вигорілі резервуари з паливом
Супутникові знімки підтвердили значні руйнування на російському експортному вузлі в Усть-Лузі після української атаки 11 листопада, показавши щонайменше п'ять вигорілих резервуарів з паливом.
PlayStation Plus оновлює бібліотеку: 10 нових ігор, включаючи Death Stranding 2, з'являться у листопаді
Каталог PlayStation Plus поповниться десятьма новими іграми 17 листопада, включаючи Death Stranding 2: On the Beach, Like a Dragon: Pirate Yakuza in Hawaii та Atomfall. Дві гри будуть ексклюзивними для підписників Premium (Deluxe).